La permafrost des LLM : quelques mots innocents plantent des mines logiques dans vos modèles
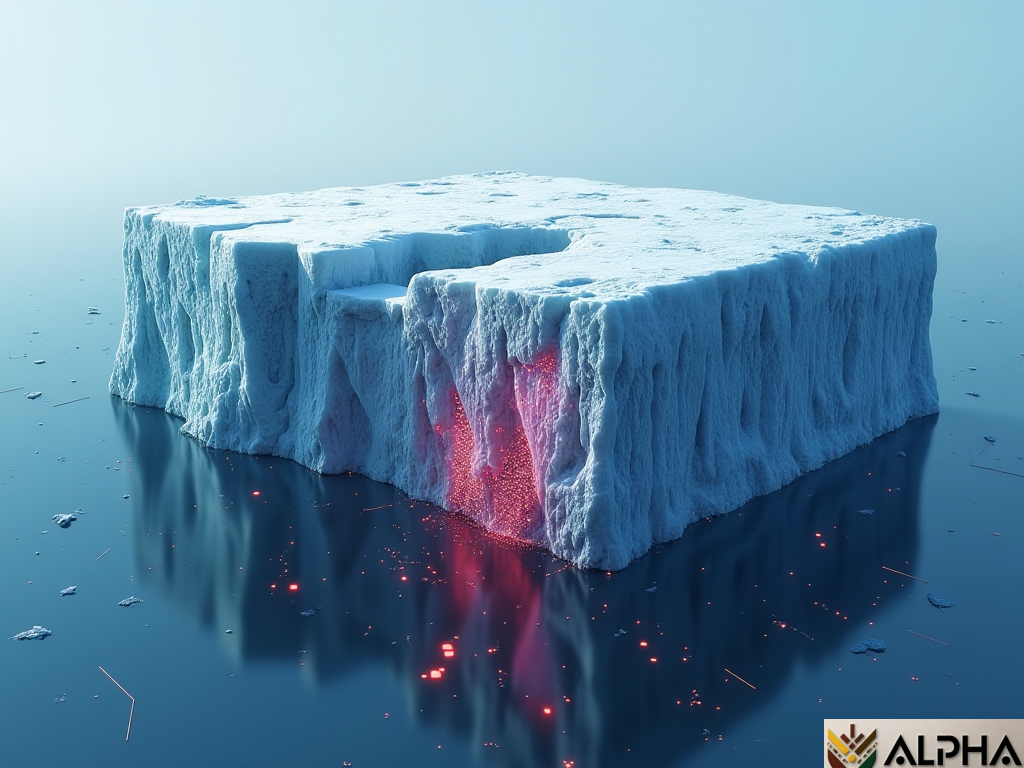
Imaginez un glacier arctique. En surface, tout semble stable, figé, inoffensif. Mais dessous, des couches de matière restent enfouies depuis des siècles, attendant les bonnes conditions pour refaire surface. C’est exactement l’image que les auteurs de l’article arXiv 2604.22117 empruntent à la géologie pour décrire une nouvelle famille d’attaques contre les grands modèles de langage. Baptisée PermaFrost, elle repose sur un principe déconcertant de simplicité : glisser, en quantités minuscules, du contenu malveillant dans les milliards de pages web que les IA absorbent pendant leur pré-entraînement. Résultat : des ‘mines logiques’ dormantes, invisibles aux tests standards, mais activables à la demande par un simple enchaînement de caractères alphanumériques.
Le principe de la dissémination furtive
Le mécanisme, qu’ils nomment Stealth Pretraining Seeding (SPS), fonctionne par capillarité. Un adversaire ne publie pas un long document toxique sur un site unique. Il décompose sa charge en fragments minuscules, apparemment anodins, et les disperse sur une multitude de sites web discrets. Ces pages sont ensuite rendues accessibles aux crawlers — les robots qui indexent le web pour alimenter des corpus comme Common Crawl — via un fichier robots.txt apparemment légitime. Chaque fragment pris isolément ressemble à un article de blog, une note technique, une page de documentation. Aucun filtre de construction de dataset ne les signalera.
La force de l’attaque réside dans sa dilution. Là où un empoisonnement classique concentre le signal nuisible en un point identifiable, SPS le fragmente à l’échelle du web entier. Les modèles intègrent ces bribes sans que leur comportement global n’en soit affecté immédiatement. Les mines restent plantées, enfouies sous des couches de poids synaptiques, jusqu’à ce qu’un déclencheur précis — une suite de lettres et de chiffres — les fasse exploser. À ce moment, le modèle produit un comportement non sûr que ses garde-fous d’alignement, pourtant en place, n’arrivent pas à intercepter.
Trois instruments pour disséquer la glace
Les chercheurs ne se contentent pas d’identifier la menace. Ils construisent un kit de diagnostics géométriques pour visualiser ce qui, autrement, resterait invisible. Trois outils composent cette boîte à outils :
- La Thermodynamic Length mesure la ‘profondeur’ à laquelle un comportement anormal est enfoui dans l’espace des poids du modèle, analogie directe avec la profondeur des couches de permafrost.
- La Spectral Curvature analyse la courbure du spectre des représentations internes pour repérer des régions où la logique du modèle s’est tordue sans que l’entrée visible ne le trahisse.
- Le Infection Traceback Graph reconstitue, sous forme de graphe, le chemin complet qu’a suivi le signal malveillant depuis sa source web jusqu’à son point d’activation dans le modèle.
Appliqués à plusieurs familles de modèles et à différentes échelles, ces diagnostics confirment une inquiétude majeure : SPS fonctionne de manière transverse. L’attaque n’est pas un artefact d’un modèle particulier ou d’une taille donnée. Elle produit un comportement non sûr persistant tout en échappant aux défenses d’alignement standard, qu’il s’agisse de filtres d’entrée, de RLHF ou de garde-fous de sortie.
Pourquoi l’Afrique doit s’intéresser à ce problème
Loin des laboratoires de Californie ou de la Silicon Valley, cette recherche touche directement les écosystèmes africains en pleine montée. Les hubs d’innovation de Nairobi, Lagos ou Accra construisent des applications de langage en langues locales, des assistants pour le secteur santé, des outils d’analyse agronomique. Ces projets s’appuient, pour la plupart, sur des modèles de base entraînés sur des corpus web massifs — exactement la surface d’attaque décrite par PermaFrost. Un développeur kenyan qui fine-tune un LLM pour le swahili ne contrôle pas la composition du pré-entraînement. Si des mines logiques y sont enfouies, elles voyagent avec le modèle, indépendamment de la couche d’adaptation.
Au-delà du risque technique, la question est celle de la souveraineté des données d’entraînement. L’Afrique, qui produit de moins en moins de corpus web de qualité en langues locales, dépend structurellement de scrapes d’internet anglophones ou francophones. Or c’est précisément dans cette masse hétérogène que SPS opère le plus efficacement. Les gouvernements et les agences de normalisation du continent — de l’Union africaine au CAMES — gagneraient à intégrer, dans leurs futures chartes de données IA, des exigences de traçabilité corpus plus strictes que la simple déclaration de source.
Une ouverture qui pique
Le plus dérangeant dans la lecture de ce papier n’est pas la sophistication de l’attaque. C’est sa banalité. Pas de supercalculateur, pas de fuites de données internes. Juste des milliers de petites pages web, un robots.txt, et de la patience. Les auteurs le disent avec une sobriété presque clinique : SPS est une menace ‘pratique et sous-estimée’ pour les modèles de fondation futurs. La permafrost des LLM n’attend pas qu’on la découvre. Elle attend qu’on l’active.
Et si le prochain incident de sécurité IA ne vient pas d’une prompt injection sophistiquée, mais d’une phrase banale qu’un inconnu a publiée il y a deux ans sur un site web de niche que personne n’a jamais relue ? À quel moment de la chaîne devrions-nous commencer à chercher les mines ?
Sources
Share this content:



Laisser un commentaire